相次ぐ不正アクセス――狙われる認証情報を守るには
現在、企業や団体を狙った不正アクセスが相次いでいます。
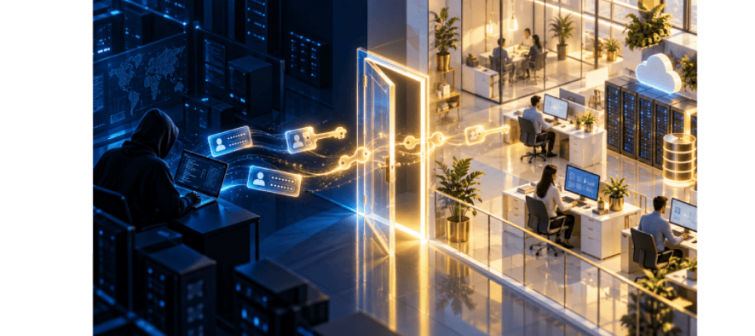
その入口として特に狙われやすいのが、IDやパスワードなどの「認証情報」です。
一度侵入を許せば、情報漏洩だけでなく、業務停止や取引先への被害拡大、企業の信用低下につながるおそれがあります。
その入口として特に狙われやすいのが、IDやパスワードなどの「認証情報」です。
一度侵入を許せば、情報漏洩だけでなく、業務停止や取引先への被害拡大、企業の信用低下につながるおそれがあります。
「認証情報」を攻撃者はなぜ狙うのか
認証情報とは、システムが「本当に本人か」を確認するために使う情報のことです。
代表的なものには、パスワードやワンタイムパスワード、認証アプリ、指紋・顔認証などがあります。
IDが「誰としてログインするか」を示す名札だとすれば、パスワードなどの認証情報は、本人であることを証明する鍵のようなものです。
では、なぜ攻撃者はこの「認証情報」を狙うのでしょうか。
それは、システムの防御を正面から突破するよりも、正規の利用者になりすましてログインする方が容易だからです。
盗んだ認証情報を使えば、攻撃者はあたかも本人であるかのようにシステムへアクセスできます。
しかも、システムから見ると「正しい認証情報を使ってログインした利用者」に見えるため、
不正アクセスに気付きにくいという問題もあります。
認証情報とは、システムが「本当に本人か」を確認するために使う情報のことです。
代表的なものには、パスワードやワンタイムパスワード、認証アプリ、指紋・顔認証などがあります。
IDが「誰としてログインするか」を示す名札だとすれば、パスワードなどの認証情報は、本人であることを証明する鍵のようなものです。
では、なぜ攻撃者はこの「認証情報」を狙うのでしょうか。
それは、システムの防御を正面から突破するよりも、正規の利用者になりすましてログインする方が容易だからです。
盗んだ認証情報を使えば、攻撃者はあたかも本人であるかのようにシステムへアクセスできます。
しかも、システムから見ると「正しい認証情報を使ってログインした利用者」に見えるため、
不正アクセスに気付きにくいという問題もあります。
認証情報を守るための具体的な対策
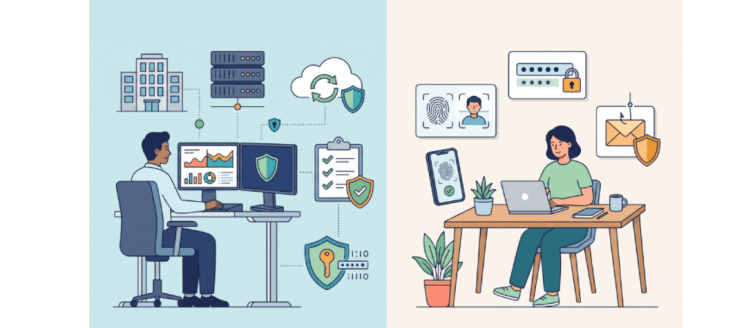
まず重要なのが、多要素認証です。
パスワードに加えて、スマートフォンによる確認や生体認証などを組み合わせることで、
パスワードが盗まれた場合でも不正ログインの危険性を下げられます。
さらに近年では、パスワード自体への依存を減らす「パスワードレス認証」も有効です。
顔や指紋、端末に保存された認証情報などを利用することで、パスワードの盗難や使い回しによるリスクを抑えられます。
また、アクセスする場所や端末、時間帯などを確認し、普段と異なる条件では追加認証を求める「条件付きアクセス」も効果的です。
例えば、海外から突然ログインされた場合や、未登録の端末からアクセスされた場合に制限をかけることで、
不正利用を早い段階で防ぎやすくなります。
あわせて、退職者や異動者のアカウントが残っていないか、長期間使われていないIDが放置されていないかも
定期的に確認する必要があります。
そして、従業員への教育も欠かせません。
情報セキュリティ研修の実施や、フィッシングメールを想定した訓練を行い、「メールを開いた人数」だけでなく、
「認証情報を入力してしまった人数」まで確認することで、自社の弱点をより具体的に把握できます。
認証対策は、導入しただけでは十分ではありません。
・多要素認証が本当に全利用者に適用されているか
・例外設定が残っていないか、
・不審なログインを確認できるか
といった点を定期的に確認し、実際に機能しているかを検証することが重要です。
まず重要なのが、多要素認証です。
パスワードに加えて、スマートフォンによる確認や生体認証などを組み合わせることで、
パスワードが盗まれた場合でも不正ログインの危険性を下げられます。
さらに近年では、パスワード自体への依存を減らす「パスワードレス認証」も有効です。
顔や指紋、端末に保存された認証情報などを利用することで、パスワードの盗難や使い回しによるリスクを抑えられます。
また、アクセスする場所や端末、時間帯などを確認し、普段と異なる条件では追加認証を求める「条件付きアクセス」も効果的です。
例えば、海外から突然ログインされた場合や、未登録の端末からアクセスされた場合に制限をかけることで、
不正利用を早い段階で防ぎやすくなります。
あわせて、退職者や異動者のアカウントが残っていないか、長期間使われていないIDが放置されていないかも
定期的に確認する必要があります。
そして、従業員への教育も欠かせません。
情報セキュリティ研修の実施や、フィッシングメールを想定した訓練を行い、「メールを開いた人数」だけでなく、
「認証情報を入力してしまった人数」まで確認することで、自社の弱点をより具体的に把握できます。
認証対策は、導入しただけでは十分ではありません。
・多要素認証が本当に全利用者に適用されているか
・例外設定が残っていないか、
・不審なログインを確認できるか
といった点を定期的に確認し、実際に機能しているかを検証することが重要です。
今後は「盗まれる前提」の対策が重要に
今後は、生成AIの普及などによってフィッシングメールやなりすましの内容がより自然で見分けにくくなり、
認証情報を狙う攻撃はより大量かつ巧妙になっていくと考えられます。
クラウドサービスやテレワークの普及により、企業IDや認証情報を利用する場面も増えています。
その分、攻撃者に狙われる入口も広がっています。
これからは、「見破れば防げる」という前提ではなく、
「認証情報が狙われることを前提に、盗まれても侵入させない、侵入されても早く気付く」
という多層的な対策が重要です。
・多要素認証は十分か
・不審なアクセスを検知できるか
・不要なアカウントは残っていないか
・従業員への周知・教育はできているか
こうした項目を一つずつ確認し、継続的に見直すことが企業を守る第一歩です。
ラディックスでは、多要素認証やアクセス制御、端末管理、ログ監視、セキュリティ教育など、
お客様の環境に合わせた認証・セキュリティ対策をご提案しています。
「現在の対策で十分なのか分からない」「どこから見直せばよいか分からない」という場合も、
まずは認証環境の確認からお気軽にご相談ください。
今後は、生成AIの普及などによってフィッシングメールやなりすましの内容がより自然で見分けにくくなり、
認証情報を狙う攻撃はより大量かつ巧妙になっていくと考えられます。
クラウドサービスやテレワークの普及により、企業IDや認証情報を利用する場面も増えています。
その分、攻撃者に狙われる入口も広がっています。
これからは、「見破れば防げる」という前提ではなく、
「認証情報が狙われることを前提に、盗まれても侵入させない、侵入されても早く気付く」
という多層的な対策が重要です。
・多要素認証は十分か
・不審なアクセスを検知できるか
・不要なアカウントは残っていないか
・従業員への周知・教育はできているか
こうした項目を一つずつ確認し、継続的に見直すことが企業を守る第一歩です。
ラディックスでは、多要素認証やアクセス制御、端末管理、ログ監視、セキュリティ教育など、
お客様の環境に合わせた認証・セキュリティ対策をご提案しています。
「現在の対策で十分なのか分からない」「どこから見直せばよいか分からない」という場合も、
まずは認証環境の確認からお気軽にご相談ください。
本件についてのご相談は、次のサポート窓口までご連絡ください。
≪ テクニカルサポートセンター 0120-558-955 ≫
《受付時間》
月曜~金曜 9:00~19:00
土曜 9:00~17:00
※本記事の画像は生成AIを使用して作成しています。